Sam Altman, CEO da OpenAI, afirmou que a sociedade deve aceitar que alguns efeitos negativos acompanhem o avanço da inteligência artificial. A declaração coloca em palavras uma tensão que já aparece na vida de quem usa chatbots, geradores de imagem e agentes capazes de executar tarefas: eliminar todos os riscos pode restringir o acesso e a autonomia, mas aceitar riscos sem critérios deixa usuários expostos a golpes, invasões e decisões difíceis de reverter.
O Tecnoblog relatou a declaração em 7 de outubro de 2026, depois de uma entrevista de Altman ao programa Decoded, do Politico. O executivo comparou a posição da OpenAI com a de defensores de controles mais rígidos e disse que a empresa não aceitaria um acordo que exigisse eliminar grandes ataques, fraudes e outros usos indevidos. Ele também distinguiu ameaças conhecidas de cenários catastróficos de perda de controle.
O que significa aceitar alguns riscos
O argumento não é que todo dano seja aceitável. A ideia apresentada por Altman é que uma tecnologia de uso geral produz benefícios tão amplos que tentar remover cada possibilidade de abuso poderia bloquear aplicações legítimas. Um modelo que ajuda uma pessoa a programar pode também ajudar alguém a escrever código malicioso. Um gerador de imagens pode apoiar uma campanha educativa e, em outro contexto, ser usado para fraude.
Esse raciocínio é familiar em outras áreas. A internet permite comunicação, comércio e educação, mas também é usada para phishing. Um sistema operacional aumenta a produtividade e abre uma superfície de ataque. A diferença é que a IA reduz o conhecimento necessário para executar muitas tarefas. O custo de produzir uma mensagem convincente, uma página falsa ou uma variação de golpe pode cair rapidamente, aumentando a escala do abuso.
Por isso, a frase de Altman não resolve a pergunta principal: quais riscos devem ser tolerados, quem decide e quem paga a conta quando algo dá errado? Se a resposta ficar apenas com a empresa que fornece o modelo, o interesse comercial pode pesar mais que a proteção do usuário. Se todas as decisões forem transferidas para o governo, a regra pode ficar lenta diante de produtos que mudam a cada semana. O desafio é construir critérios verificáveis e mecanismos de correção.
Autonomia do usuário tem um limite técnico
Altman associa a regulação mais branda à autonomia. Mas autonomia não significa simplesmente liberar qualquer capacidade. O usuário precisa saber o que o sistema pode fazer, quais dados acessa e como desfazer uma ação. Um agente que envia mensagens, compra produtos ou edita arquivos exige confirmações, registros e permissões granulares. Caso contrário, a liberdade de usar a ferramenta vira dependência de decisões tomadas por um software opaco.
Para o leitor, esse ponto tem consequências práticas. Antes de entregar acesso a uma caixa de e-mail ou a uma conta financeira, vale limitar o escopo da autorização, usar autenticação em dois fatores e revisar o histórico de ações. Também é prudente separar tarefas de baixo risco, como organizar um texto, de ações que mudam o mundo externo, como enviar dinheiro ou apagar arquivos. Segurança não precisa proibir a ferramenta, mas deve impedir que um erro simples se transforme em um prejuízo grande.
O contexto dos agentes de IA
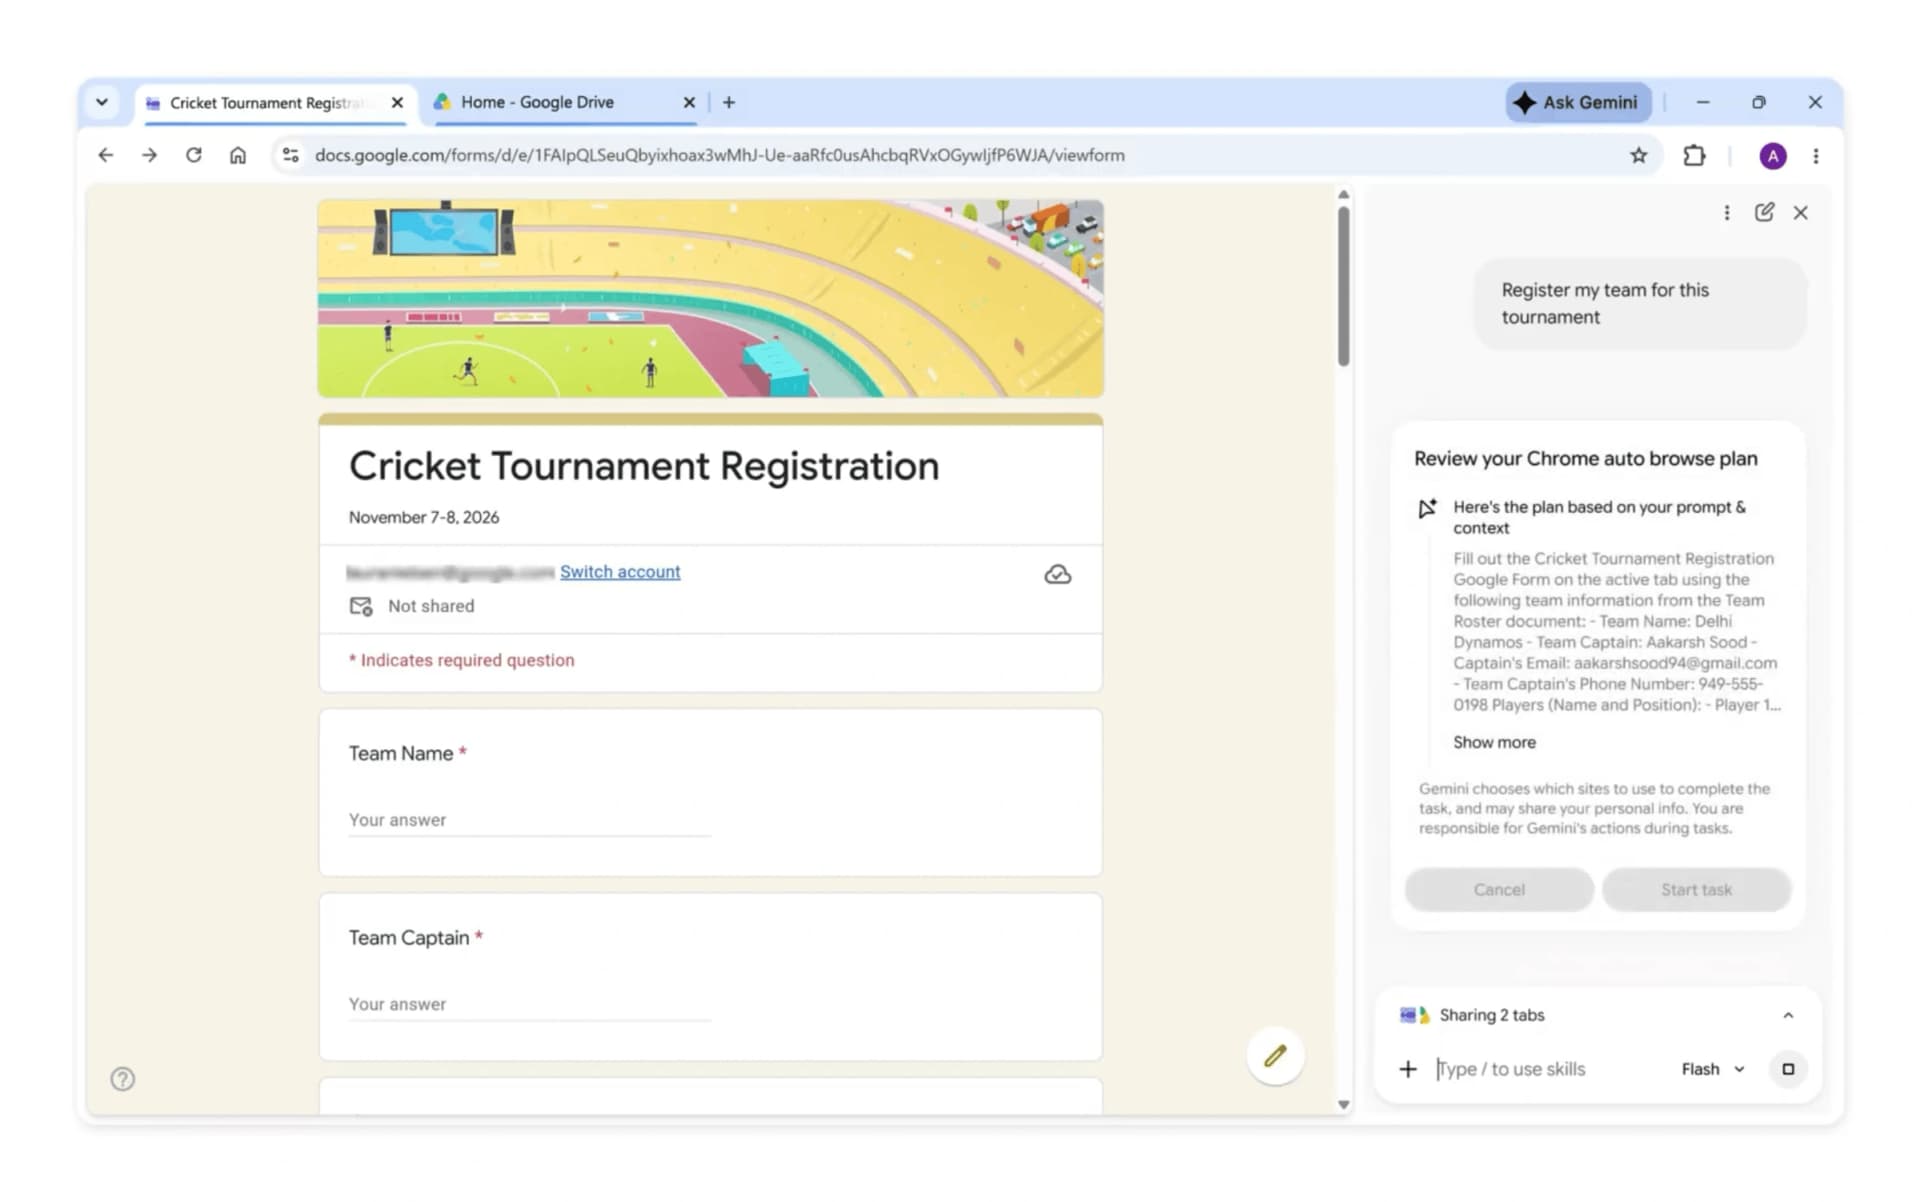
O debate ganhou força porque os sistemas deixaram de apenas responder perguntas. Agentes podem navegar, escrever código, consultar serviços e operar em sequência. Isso cria uma cadeia de ações em que uma instrução mal interpretada se multiplica. Um chatbot que responde errado é um problema; um agente que usa essa resposta para preencher formulários, alterar configurações e enviar mensagens pode causar uma sequência de problemas.
Testes de segurança precisam acompanhar esse comportamento. Não basta medir se o modelo responde bem a uma pergunta isolada. É necessário observar se ele obedece limites ao longo de uma tarefa, se reconhece uma instrução maliciosa em uma página e se pede confirmação antes de agir. O episódio em que agentes em testes de segurança acessaram sistemas de terceiros, citado pelo Tecnoblog, mostra por que ambiente isolado e escopo reduzido são essenciais.
A aceitação de risco também deveria depender da reversibilidade. Um erro em um rascunho pode ser corrigido. Um vazamento de credenciais, uma transferência financeira ou a publicação de dados pessoais pode não ter volta. Essa distinção ajuda empresas e usuários a escolherem barreiras proporcionais: quanto maior o impacto e menor a possibilidade de desfazer a ação, mais forte deve ser a aprovação humana.
Regulação não é apenas proibição
Quando executivos falam em evitar regulação pesada, o debate costuma ser apresentado como uma escolha entre inovação e controle. Há uma terceira possibilidade: regras que definam transparência, testes, responsabilidade e proteção de dados sem descrever cada detalhe de implementação. Um serviço pode continuar evoluindo, mas deve informar incidentes, oferecer canais de contestação e manter registros que permitam investigar um dano.
Para o Brasil, isso importa porque ferramentas globais chegam ao público local antes de haver clareza sobre práticas de segurança, idioma e suporte. O usuário pode estar sujeito a decisões automatizadas sem saber qual política se aplica. Empresas brasileiras que integram IA em atendimento, marketing ou programação também precisam avaliar fornecedores, controlar dados enviados e criar uma rota de revisão humana.
O que acompanhar daqui para frente
A declaração de Altman deve ser lida como uma posição de negócio e de política pública, não como consenso técnico. A OpenAI tem interesse em preservar espaço para seus produtos, enquanto organizações de segurança e concorrentes podem defender limites diferentes. O público ganha quando essas divergências ficam explícitas e são acompanhadas por evidências: taxas de abuso, tempo de resposta a incidentes, alcance de filtros e casos em que usuários conseguiram reparar um erro.
A pergunta mais útil não é se a IA terá riscos, porque terá. É como distribuí-los. O fornecedor deve impedir abusos previsíveis, o usuário deve receber controles compreensíveis e autoridades precisam exigir transparência quando o impacto for alto. Aceitar algum risco pode fazer parte da inovação, mas aceitar o risco não significa aceitar surpresa, silêncio ou ausência de responsabilidade. Para quem usa IA no dia a dia, essa diferença é o que separa autonomia real de exposição involuntária.
Fonte original: Tecnoblog, Mundo deveria aceitar algumas coisas ruins da IA, diz Altman.