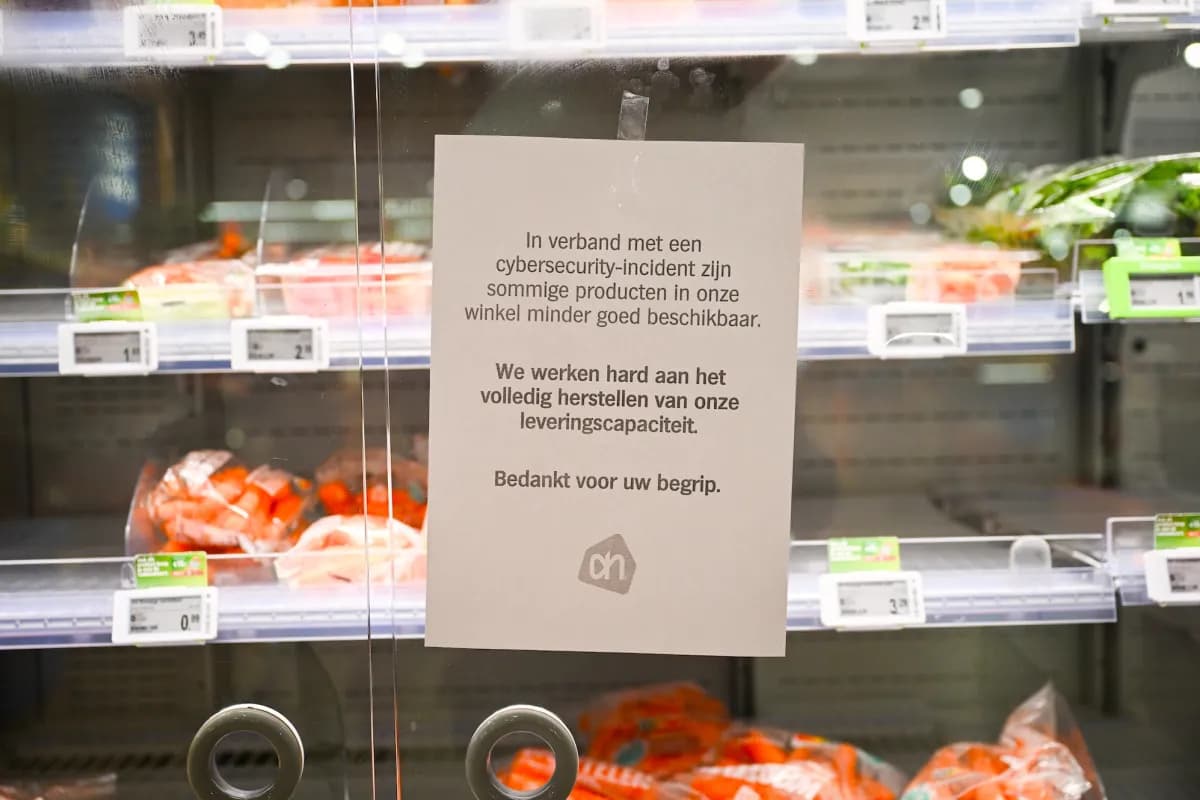
Um ataque cibernético que altera a temperatura de uma geladeira parece, à primeira vista, um problema restrito à manutenção de um supermercado. A onda de invasões relatada pelo TechCrunch em 2 de novembro mostra o contrário. Freezers conectados à internet foram configurados para descongelar alimentos em lojas de Bélgica, Irlanda, Luxemburgo e Suécia, provocando perdas de produtos e interrompendo operações. O caso transforma um equipamento banal em um exemplo claro de como a tecnologia digital já está embutida na infraestrutura física que sustenta a vida cotidiana.
A matéria original do TechCrunch descreve uma segunda onda de ataques depois de incidentes semelhantes na França. Segundo o relato, os invasores mudaram as configurações para elevar a temperatura das unidades. A empresa belga que opera sistemas da rede Delhaize confirmou o problema, assim como a rede Colruyt. A explicação técnica ainda depende de investigação, mas pesquisadores apontaram refrigeradores conectados da fabricante dinamarquesa Danfoss como parte do cenário.
O que uma geladeira tem a ver com cibersegurança
Equipamentos de refrigeração modernos podem receber comandos remotos, enviar telemetria e alertar equipes de manutenção sem que alguém precise visitar cada loja. Essa conectividade reduz deslocamentos e ajuda a acompanhar temperatura, consumo de energia e falhas. O mesmo canal que facilita o controle, porém, também cria uma superfície de ataque. Se um invasor obtém acesso ao painel, à rede local ou a uma conta de manutenção, ele pode modificar parâmetros que antes só seriam alterados no próprio equipamento.
Esse é o sentido de internet das coisas, ou IoT. O termo descreve objetos físicos com sensores, software e conexão de rede. Câmeras, impressoras, fechaduras, medidores, máquinas industriais e aparelhos de ar-condicionado entram na mesma categoria. Em muitos casos, o produto é comprado pela função física, e não pela segurança digital. A equipe instala o freezer para conservar alimentos, mas precisa tratá-lo também como um computador conectado que terá credenciais, atualizações e permissões.
O caso europeu chama atenção porque o impacto não ficou limitado a dados roubados. A alteração de uma configuração digital produziu uma consequência material imediata: alimentos descongelados precisaram ser descartados. Ataques desse tipo podem interromper uma operação, gerar prejuízo, comprometer a confiança do cliente e sobrecarregar equipes que precisam verificar cada unidade manualmente.
O problema do equipamento que fica esquecido
Dispositivos de IoT costumam permanecer ativos por muitos anos. Um supermercado pode trocar o sistema de vendas, renovar computadores e atualizar celulares, mas manter o mesmo conjunto de controladores de temperatura instalado em dezenas de lojas. Quando o fabricante encerra atualizações de segurança, o aparelho não deixa de funcionar. Ele continua cumprindo a tarefa principal, mas passa a acumular vulnerabilidades conhecidas.
Foi exatamente esse tipo de risco que pesquisadores já haviam apontado em unidades de refrigeração conectadas. O TechCrunch relata que a empresa de segurança Claroty havia alertado sobre a possibilidade de invasões remotas. A notícia também afirma que a Danfoss não fornecia mais atualizações para aqueles modelos. O detalhe é importante: a segurança não depende apenas de uma senha forte. Depende do ciclo inteiro do produto, da descoberta da falha até a distribuição de um conserto e sua instalação em cada equipamento.
Para profissionais de tecnologia, o episódio reforça uma prática conhecida em servidores e aplicações, mas ainda irregular em ambientes físicos: manter um inventário atualizado. A organização precisa saber quais dispositivos estão conectados, qual firmware executam, que serviços expõem, quem pode administrá-los e por quanto tempo receberão correções. Sem essa visibilidade, uma rede pode conter dezenas de pontos vulneráveis que não aparecem nos painéis tradicionais de segurança.
Por que isso importa para empresas brasileiras
O ataque aconteceu na Europa, mas a lógica é global. Redes de supermercados, centros de distribuição, restaurantes, farmácias e indústrias brasileiras também usam sensores, controladores e serviços remotos para monitorar temperatura. A marca do equipamento pode mudar, assim como o fornecedor de conectividade, mas o risco permanece quando um dispositivo antigo continua exposto à internet ou compartilha uma rede ampla com sistemas mais importantes.
A primeira lição é separar a rede dos equipamentos operacionais da rede administrativa. Um controlador de refrigeração não precisa conversar livremente com computadores que armazenam dados de clientes ou com servidores financeiros. A segmentação reduz o alcance de uma invasão. A segunda é retirar da internet tudo o que puder ser administrado por uma rede privada ou por um acesso intermediado, com autenticação forte e registro de atividades. A terceira é definir quem responde quando um fornecedor encerra o suporte.
Também vale testar o plano de emergência. Se um sistema de monitoramento ficar indisponível, a loja consegue verificar temperaturas manualmente? Existe um procedimento para bloquear comandos remotos? A equipe sabe identificar uma mudança suspeita? Segurança não é apenas impedir o ataque. É limitar o tempo entre a alteração indevida, a descoberta e a recuperação.
A tecnologia conectada precisa de um dono
O caso das geladeiras expõe uma falha de governança comum. O departamento de operações compra um equipamento, o fornecedor configura o acesso, a equipe de tecnologia apenas libera a conexão e ninguém fica claramente responsável pela atualização. Quando surge um incidente, cada participante conhece uma parte do sistema, mas não existe um mapa completo.
Para evitar esse vazio, cada dispositivo deve ter um responsável, uma data prevista de troca e uma política de acesso. Senhas exclusivas, autenticação multifator quando disponível, bloqueio de contas compartilhadas e logs centralizados ajudam a transformar um aparelho invisível em um ativo administrável. Para sistemas críticos, contratos também devem prever aviso de vulnerabilidade, prazo de correção e suporte durante a vida útil esperada.
A notícia do TechCrunch é relevante porque mostra que cibersegurança não é uma preocupação abstrata de bancos e grandes plataformas. Um freezer, um sensor ou uma máquina de produção pode ser o ponto de entrada para um prejuízo real. Para quem usa tecnologia no dia a dia, a conclusão é direta: sempre que um objeto puder ser acessado remotamente, ele precisa de atualização, controle de acesso e um plano para quando o fabricante deixar de cuidar dele.
O supermercado do futuro será cada vez mais automatizado, mas automação não significa ausência de supervisão. A conectividade só entrega eficiência quando há inventário, isolamento e manutenção. Sem esses três elementos, a mesma rede que economiza tempo pode ser usada para desligar, aquecer ou paralisar aquilo que deveria continuar funcionando.