Instalar uma segunda ferramenta de segurança parece uma camada extra de defesa, mas programas que interceptam as mesmas funções podem bloquear uns aos outros.
A ideia de usar dois antivírus no computador parece intuitiva: se uma solução protege contra ameaças, duas deveriam proteger ainda melhor. Uma reportagem publicada pelo Tecnoblog explica por que essa lógica pode falhar no Windows. O engenheiro da Microsoft Raymond Chen descreveu um cenário em que duas ferramentas antimalware entram em conflito e passam a disputar o controle de componentes que deveriam trabalhar em conjunto.
A recomendação é prática: use uma solução principal por vez, mantenha o sistema atualizado e troque de produto quando necessário, em vez de empilhar ferramentas que fazem a mesma coisa. O assunto interessa tanto a quem usa o computador em casa quanto a equipes pequenas que administram máquinas sem um departamento de segurança.
Por que dois antivírus podem brigar
Um antivírus precisa observar atividades profundas do sistema para identificar comportamento suspeito. Ele pode analisar arquivos, processos, conexões, alterações no registro e chamadas feitas por programas. Para fazer isso, o software usa mecanismos de interceptação. Em termos simples, ele se coloca no caminho de determinadas operações para verificar se elas são seguras antes de permitir que continuem.
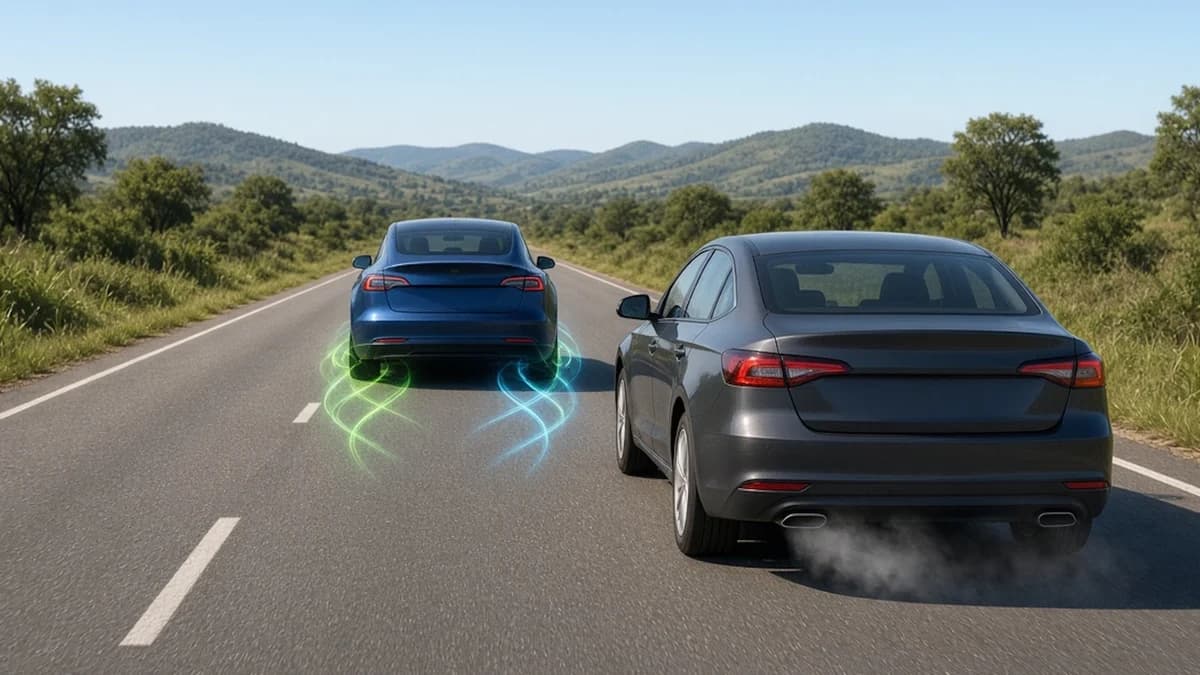
Quando outro antivírus faz a mesma coisa, os dois podem enxergar a atividade do concorrente sem saber que ela pertence a uma ferramenta de segurança. Um programa chama uma função modificada pelo outro. O segundo interpreta o acesso como suspeito e tenta colocar o primeiro em quarentena. Ao executar essa ação, pode chamar novamente uma função que já foi alterada. O resultado é um ciclo de bloqueios, falhas ou instabilidade.
O Tecnoblog descreve os produtos com nomes fictícios para preservar os fabricantes. A situação é fácil de entender como duas equipes de vigilância que chegam ao mesmo prédio sem saber da existência uma da outra. Cada uma pode considerar o uniforme da outra um disfarce, impedir o acesso e acabar bloqueando os moradores que deveria proteger.
O que o usuário pode perceber
O conflito nem sempre aparece como uma mensagem dizendo que os antivírus estão brigando. O computador pode apresentar lentidão, travamentos, programas que deixam de abrir, falhas na atualização ou erros que parecem não ter relação com segurança. Em casos mais graves, o sistema pode ficar instável justamente quando o usuário tenta examinar um arquivo ou restaurar uma configuração.
Também pode haver uma falsa sensação de proteção. Dois painéis mostram alertas, mas um deles está impedindo o outro de atualizar definições ou analisar arquivos. A quantidade de notificações não é uma medida de segurança. O que importa é a qualidade da proteção, a atualização, a compatibilidade e a capacidade de responder a incidentes sem causar novas falhas.
Em máquinas antigas, o efeito pode ser ainda mais visível. Cada programa mantém processos em segundo plano, verifica arquivos e consome memória. Dois mecanismos com escopo parecido aumentam a carga do computador e podem disputar acesso ao armazenamento. O usuário pode concluir que precisa comprar um equipamento novo quando, na verdade, precisa remover uma camada redundante.
Por que o Microsoft Defender costuma se desativar
O Windows inclui o Microsoft Defender como componente de proteção. Segundo a reportagem, o recurso costuma se desativar automaticamente quando identifica a instalação de um antivírus de outra empresa. Essa decisão reduz a chance de dois mecanismos assumirem o mesmo trabalho ao mesmo tempo.
Isso não significa que a proteção desaparece sem explicação. O sistema informa o estado da segurança e permite verificar qual produto está ativo. Ainda assim, o usuário deve conferir a tela de proteção contra vírus e ameaças depois de instalar ou remover um programa. Também vale revisar as permissões e confirmar se o aplicativo escolhido recebe atualizações.
Há situações em que ferramentas diferentes têm funções complementares. Um programa pode monitorar um tipo específico de atividade, enquanto outro atua em uma camada distinta. Essa combinação deve ser definida pelo fabricante, pelo administrador do sistema ou por uma equipe de segurança. Instalar produtos aleatoriamente com a ideia de somar proteção é diferente de montar uma arquitetura testada.
Como trocar de antivírus com menos risco
Antes de instalar uma solução nova, identifique qual proteção já está ativa. Faça backup de arquivos importantes e baixe o programa a partir do site oficial ou de uma loja confiável. Leia as instruções do fabricante para remover o produto anterior. Alguns antivírus oferecem uma ferramenta de desinstalação própria porque componentes de baixo nível podem permanecer depois do processo padrão.
Depois da troca, reinicie o computador quando solicitado e confirme se o novo produto está atualizado. Verifique se o firewall, a proteção em tempo real e a verificação de arquivos estão habilitados. Não é necessário manter dois programas iguais para fazer uma checagem pontual. Quando um arquivo parecer suspeito, use um serviço ou ferramenta complementar de forma consciente, sem deixar dois monitores permanentes disputando o sistema.
Empresas devem adotar um procedimento ainda mais cuidadoso. A instalação precisa ser testada em uma máquina piloto, com registro de versão, política de permissões e plano de retorno. Em um ambiente profissional, o antivírus é parte de um conjunto que inclui atualizações, cópias de segurança, autenticação forte e treinamento contra golpes. Um único produto bem configurado é melhor do que uma coleção sem administração.
O que um antivírus não resolve
Mesmo uma solução confiável não impede todos os incidentes. Um usuário pode entregar a senha em uma página falsa, autorizar um aplicativo malicioso ou abrir um documento perigoso com permissões elevadas. Golpes que exploram engenharia social nem sempre parecem um arquivo infectado. A segurança precisa combinar tecnologia com hábitos e processos.
Atualizações são fundamentais porque corrigem vulnerabilidades do sistema e dos aplicativos. Senhas únicas e autenticação em dois fatores reduzem o impacto de credenciais vazadas. Cópias de segurança desconectadas ajudam a recuperar arquivos depois de um ataque. O antivírus participa desse conjunto, mas não substitui as outras camadas.
Também é prudente desconfiar de programas que prometem acelerar o PC, limpar todas as ameaças e resolver qualquer problema com um clique. Algumas ferramentas usam alertas exagerados para vender planos. O consumidor deve verificar quem desenvolve o produto, quais permissões ele pede e como cancelar o serviço. Segurança não deveria exigir instalar software de procedência duvidosa.
Uma escolha simples que exige contexto
O relato de Raymond Chen, adaptado pelo Tecnoblog, é uma boa lembrança de que sistemas complexos não melhoram necessariamente quando recebem mais camadas iguais. Um antivírus precisa trabalhar junto do Windows e dos demais componentes, não apenas exibir uma promessa de proteção.
Para o usuário brasileiro, a regra pode ser resumida assim: mantenha uma solução de segurança ativa e atualizada, confirme o estado do Microsoft Defender, remova ferramentas antigas antes de instalar novas e procure ajuda se houver conflitos. Para desenvolvedores, a notícia reforça a importância de APIs e mecanismos oficiais de integração. Segurança precisa ser cooperativa, porque dois guardas que se tratam como invasores podem deixar a porta aberta e o sistema paralisado.
Proteção também depende de visibilidade
O usuário deve conseguir responder três perguntas depois de uma troca: qual ferramenta está ativa, quando ela recebeu a última atualização e que tipo de proteção está habilitada. Se a resposta exige abrir vários painéis ou interpretar alertas contraditórios, existe um problema de administração. Segurança que não pode ser conferida tende a ser negligenciada até o momento de um incidente.
Uma rotina simples ajuda mais do que a instalação de vários programas. Atualizar o sistema, usar senhas únicas, ativar autenticação em dois fatores, manter cópias de segurança e desconfiar de links inesperados cobrem riscos que nenhum antivírus elimina sozinho. A ferramenta é uma camada importante, mas não deve ser confundida com uma estratégia completa.
Fonte original: https://tecnoblog.net/noticias/dois-antivirus-no-pc-isso-pode-acabar-mal-alerta-veterano-da-microsoft/