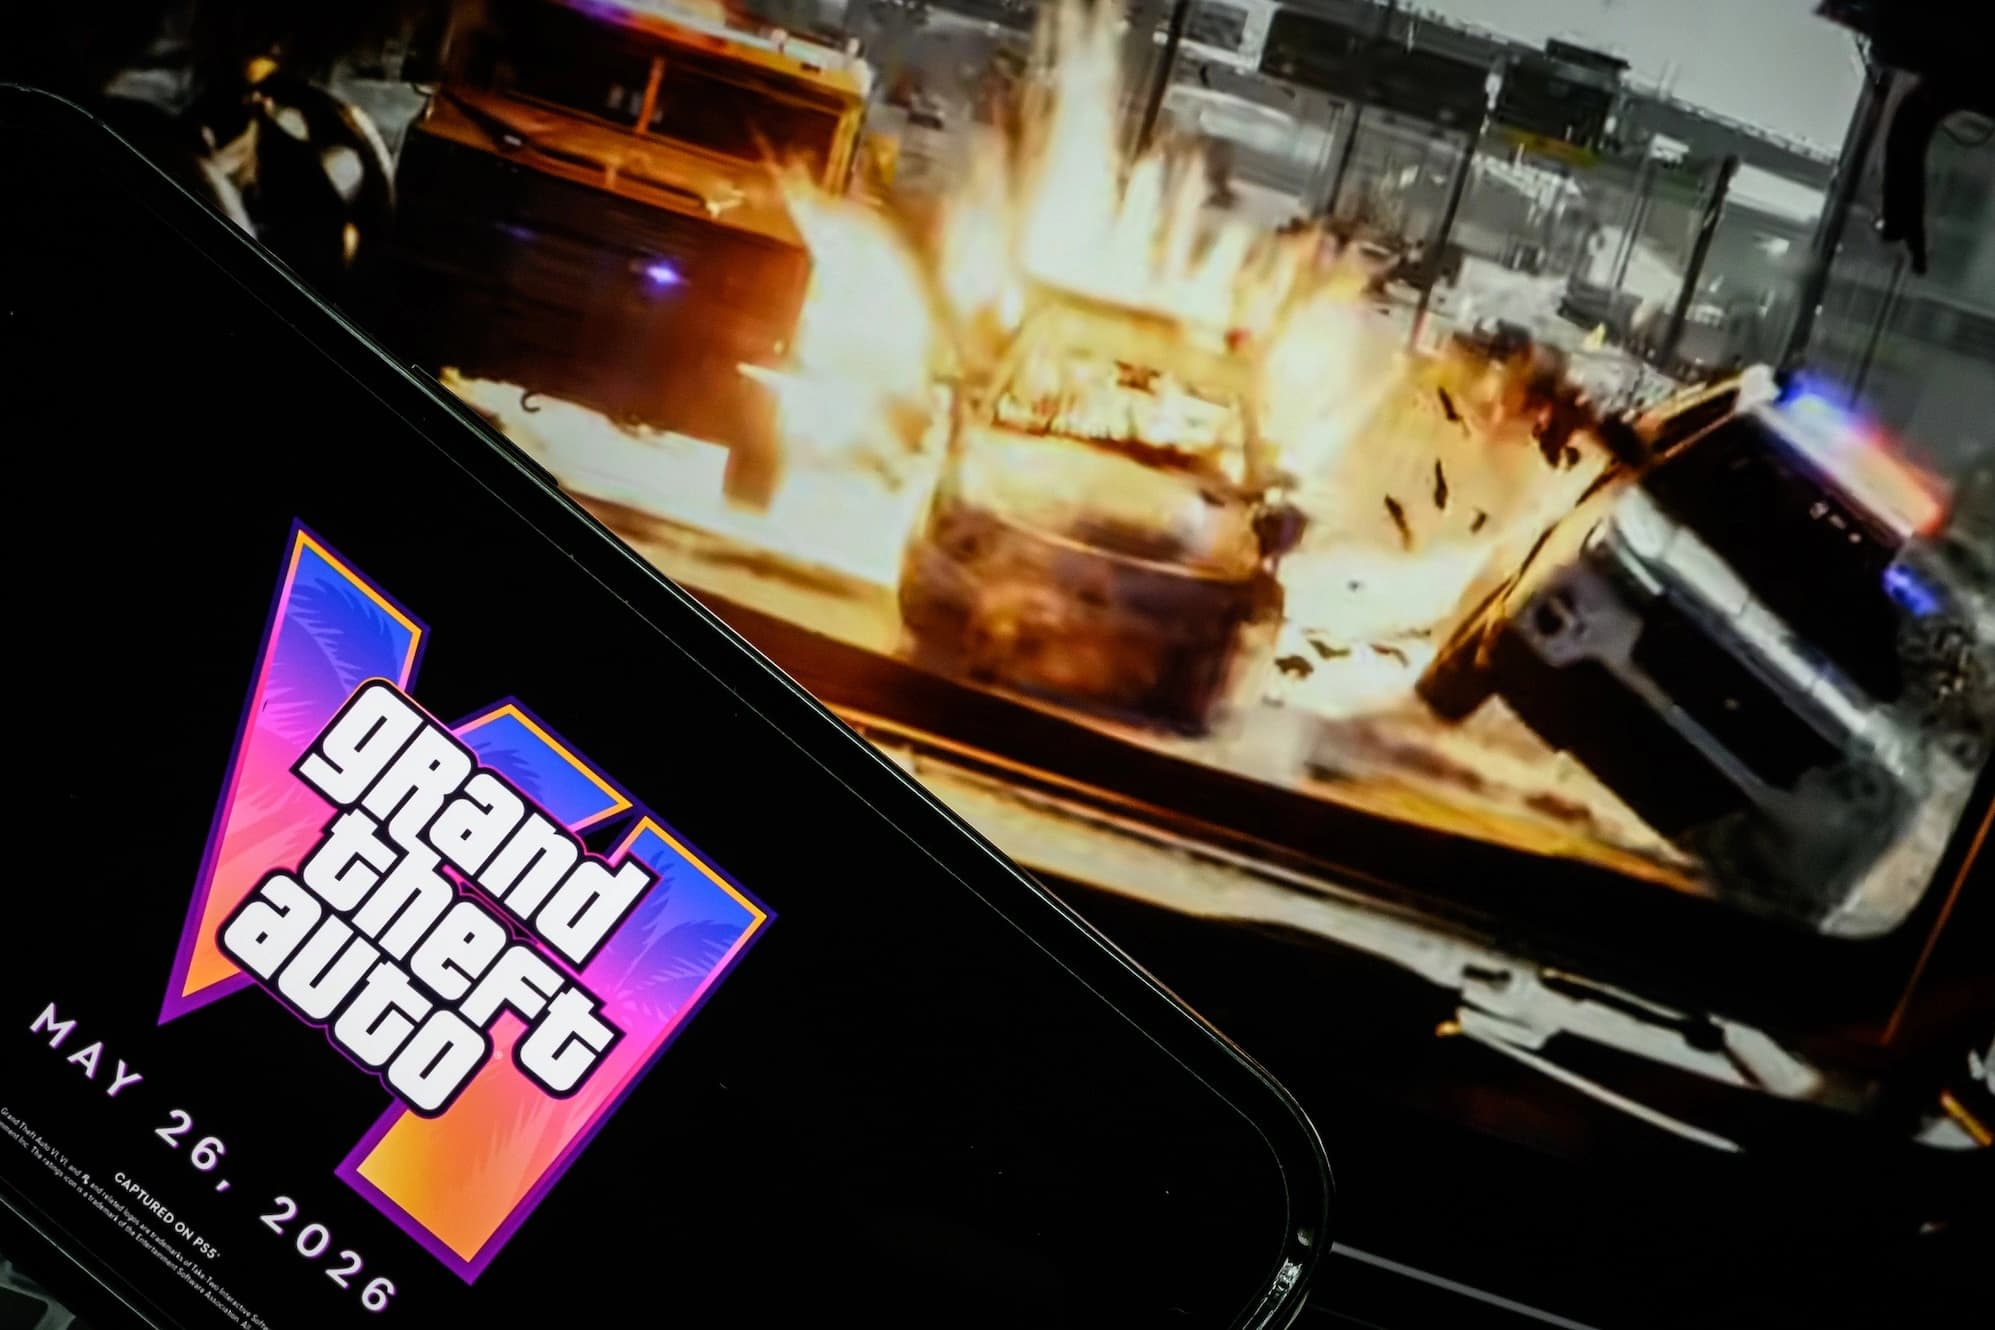
O lançamento de GTA 6 ainda está distante, mas a espera já virou matéria-prima para golpes. Em agosto, criminosos passaram a divulgar uma suposta demonstração jogável do novo Grand Theft Auto em páginas que imitavam a identidade da Rockstar. O arquivo prometido como uma prévia do game, porém, era um ladrão de informações capaz de procurar senhas, cookies e sessões já abertas no navegador.
A reportagem da TechCrunch sobre a falsa demo de GTA 6, publicada em 25 de agosto de 2026, mostra como a expectativa por um dos jogos mais aguardados da década pode ser explorada por campanhas de malware. A notícia é importante para o público brasileiro porque o golpe não depende de uma loja local ou de um console específico. Basta uma busca apressada, um vídeo compartilhado em rede social e a decisão de instalar um programa de origem duvidosa.

A isca usa a ansiedade por uma prévia
O golpe funciona porque combina uma marca conhecida com uma promessa que parece plausível. GTA 6 tem lançamento previsto para 19 de novembro de 2026, depois de adiamentos que aumentaram a curiosidade dos fãs. Nesse cenário, uma página que oferece uma demo, um instalador antecipado ou um suposto acesso de teste consegue chamar atenção mesmo quando a oferta contradiz o calendário oficial.
A TechCrunch relata que os sites falsos se passavam por páginas da Rockstar e exibiam um botão para baixar a demo. O arquivo tinha aparência de instalador de jogo, mas carregava um information stealer, categoria de malware criada para coletar dados armazenados no dispositivo. Em vez de abrir uma versão de GTA 6, o programa podia procurar credenciais salvas, cookies de autenticação e sessões ativas em navegadores.
Essa diferença é essencial. Um vírus não precisa destruir arquivos para causar prejuízo. Se o programa consegue copiar uma sessão válida, o criminoso pode tentar entrar em uma conta como se fosse o próprio usuário. Dependendo do serviço, isso permite acessar e-mail, redes sociais, plataformas de jogos ou painéis que ainda não pedem uma nova senha a cada visita.
Por que o segundo fator não resolve tudo
A autenticação multifator continua sendo uma das melhores proteções para contas digitais, mas o roubo de cookies muda o tipo de risco. A segunda etapa costuma ser exigida no momento do login. Uma sessão já autenticada, copiada do navegador, pode permitir que o invasor tente reutilizar o acesso sem repetir o processo completo. A TechCrunch observa que esse tipo de ataque pode funcionar até em contas protegidas por autenticação multifator.
Isso não significa que o segundo fator deixou de valer a pena. Significa que ele precisa ser combinado com outras medidas. O usuário deve manter o sistema e o navegador atualizados, evitar instalar arquivos executáveis recebidos por canais informais e revogar sessões abertas quando houver suspeita de comprometimento. Também é importante usar senhas únicas, porque uma senha roubada em um serviço não deve abrir a porta para vários outros.
O que conferir antes de baixar qualquer arquivo
A primeira pergunta é simples: a empresa realmente anunciou a oferta? No caso de GTA 6, uma demo pública para computadores ou consoles não foi anunciada pela Rockstar. Um vídeo de influenciador, uma publicação em fórum ou uma página com logotipo oficial não substitui um comunicado nos canais da desenvolvedora, nas lojas de PlayStation e Xbox ou na página oficial do jogo.
O endereço do site também merece atenção. Criminosos podem registrar domínios com palavras parecidas, usar subdomínios confusos e copiar cores, imagens e textos de uma marca. Um cadeado no navegador apenas indica que a conexão é criptografada. Ele não prova que a página pertence à Rockstar nem que o arquivo oferecido é seguro.
Outro sinal de alerta é a pressão. Frases como acesso limitado, última chance, download secreto ou código para os primeiros usuários tentam impedir que a pessoa pare para verificar a informação. Uma oferta legítima de jogo pode ter prazo comercial, mas não deveria exigir a instalação de um executável desconhecido para confirmar a própria existência.
O risco para jogadores brasileiros
No Brasil, a circulação de cópias falsas pode ser favorecida por páginas que prometem uma versão traduzida, um desbloqueio antecipado ou um pacote gratuito para computador. A barreira do preço também aumenta a atração de supostos downloads piratas. O problema é que o arquivo pode trazer um ladrão de informações, um programa de acesso remoto ou outra ameaça que não tem relação com o jogo.
O cuidado vale para consoles e computadores. No console, o usuário deve desconfiar de códigos enviados por mensagens e de pedidos para fazer login em páginas que não pertencem à loja oficial. No computador, a proteção precisa incluir o sistema operacional, o navegador e a conta usada para jogar. Baixar um instalador fora da loja não é apenas uma decisão sobre preço ou conveniência. É uma decisão sobre quais dados estarão ao alcance do programa.
O que fazer se a instalação já aconteceu
Quem executou uma falsa demo deve agir rapidamente. O primeiro passo é desconectar o dispositivo da internet e interromper a execução do arquivo. Em seguida, é recomendável fazer uma verificação completa com uma ferramenta de segurança atualizada, remover o programa suspeito e procurar extensões desconhecidas no navegador.
As senhas devem ser trocadas a partir de outro aparelho confiável, começando pelo e-mail principal. Depois, é preciso encerrar todas as sessões abertas, remover dispositivos desconhecidos e revisar métodos de recuperação da conta. Bancos, redes sociais e serviços de jogos merecem atenção especial. Se houver movimentação financeira ou acesso indevido, o usuário deve registrar o incidente e procurar o suporte da plataforma.
Também vale revisar os arquivos baixados recentemente e o histórico de notificações. Um ladrão de informações pode operar sem mostrar uma janela visível, então a ausência de sintomas não prova que nada aconteceu. Quando a infecção for confirmada ou não puder ser removida com segurança, reinstalar o sistema pode ser mais prudente do que continuar usando uma máquina comprometida.
A lição vai além de GTA 6
O caso mostra como a cultura de lançamentos pode ser usada contra o próprio público. Quanto maior a expectativa por um produto, mais valiosa se torna a promessa de uma informação exclusiva. A mesma estratégia pode aparecer em torno de filmes, celulares, atualizações de software e versões beta de ferramentas de inteligência artificial.
Para o leitor, a regra prática é direta: notícia sobre um lançamento deve ser conferida na fonte oficial, e qualquer arquivo executável deve ser tratado como uma decisão de segurança. A vontade de jogar antes de todo mundo não vale a exposição de senhas, cookies e contas pessoais. No caso de GTA 6, esperar pelo lançamento e acompanhar os canais legítimos continua sendo a forma mais segura de não transformar a expectativa em uma invasão digital.
Fonte original: TechCrunch, That fake Grand Theft Auto VI demo is actually just malware.