Uma nova ameaça digital está se espalhando rapidamente entre usuários de Mac e Windows: os chamados ataques ClickFix. A estratégia, que já passou de raridade a uma das principais ameaças de cibersegurança de 2026, usa uma combinação de engenharia social e interfaces falsas para convencer as vítimas a executar malware nos próprios computadores, muitas vezes sem perceber o que estão fazendo.
O alerta foi publicado pelo TechCrunch em 14 de setembro de 2026, após uma campanha que comprometeu a conta oficial do HBO Max no Reddit e usou anúncios fraudulentos para direcionar usuários a páginas falsas de login com iscas do ClickFix. O Reddit confirmou o incidente e removeu os anúncios maliciosos, mas o episódio evidencia como esse tipo de ataque está se tornando sofisticado e difundido.
Como o ClickFix funciona
O mecanismo do ClickFix é engenhoso justamente por não explorar nenhuma vulnerabilidade técnica no sistema operacional. Em vez disso, ele explora a vulnerabilidade mais difícil de corrigir: o comportamento humano.
O ataque começa quando o usuário visita um site malicioso ou clica em um anúncio fraudulento. A página exibe um falso CAPTCHA, aquelas janelas que pedem para confirmar que você não é um robô, ou uma mensagem de erro que imita interfaces conhecidas, como a do Windows Update, de serviços de streaming ou de ferramentas corporativas.
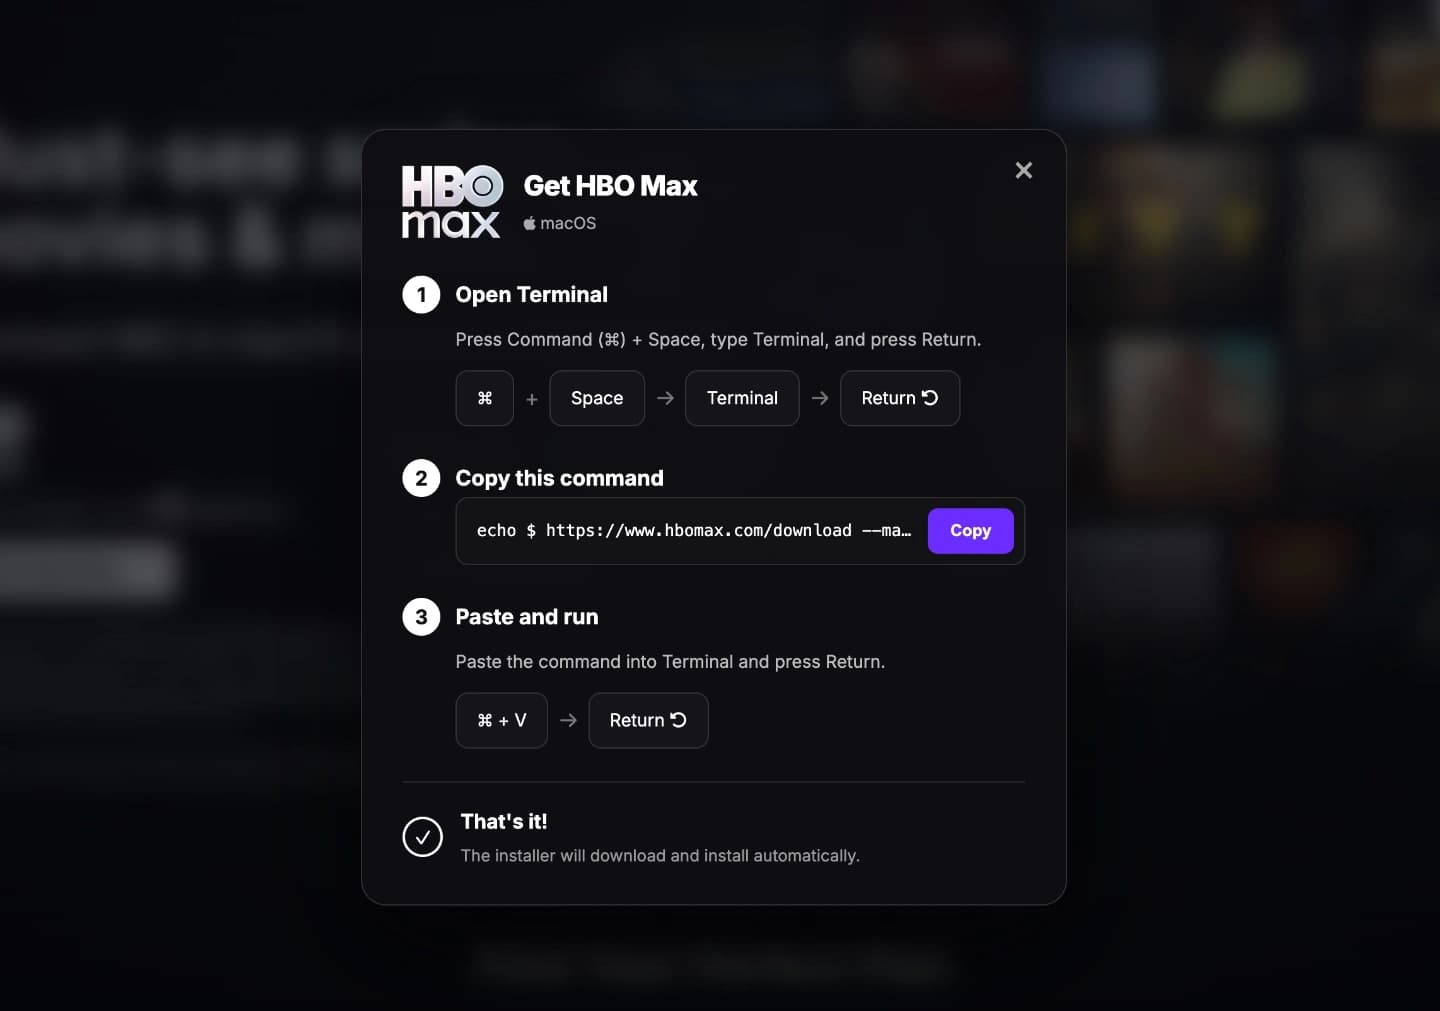
Ao clicar no elemento falso, o usuário não é redirecionado para um download automático. Em vez disso, a página exibe um conjunto de instruções passo a passo, pedindo que ele copie um determinado código e cole no terminal do sistema. No Mac, isso é o Terminal. No Windows, é o Prompt de Comando ou o PowerShell. A instrução é apresentada como uma solução para o erro que a página acabou de inventar.
Se a vítima seguir as instruções, o código colado, que ela nem chegou a ler, instala silenciosamente um programa malicioso no sistema. A partir daí, o atacante tem acesso a senhas armazenadas, sessões de contas em serviços como bancos, redes sociais e e-mails, e, em muitos casos, à carteira de criptomoedas da vítima.
Por que é tão eficaz
O ClickFix burla a maioria dos mecanismos de defesa tradicionais porque o malware é executado com as próprias permissões do usuário, via terminal. Ferramentas de segurança que monitoram downloads de arquivos, verificam assinaturas digitais ou bloqueiam executáveis desconhecidos não são capazes de impedir que um usuário autenticado cole e execute um comando no terminal.
Em ambientes corporativos, o risco é ainda mais crítico. Administradores de domínio no Windows têm privilégios elevados, e se um deles cair no golpe, o atacante pode ter acesso a sistemas inteiros da empresa, não apenas ao computador de um único funcionário.
A campanha recente no Reddit ilustra bem a escala que o problema pode atingir. A conta comprometida era oficial e verificada, o que dava credibilidade extra aos anúncios maliciosos. Usuários que clicavam em um anúncio aparentemente legítimo do HBO Max eram direcionados para uma página falsa de login que, em vez de pedir apenas usuário e senha, exibia também um falso aviso de verificação de segurança com as instruções do ClickFix.
Quem está sendo alvo
Inicialmente documentado em ataques direcionados a usuários de Windows, o ClickFix evoluiu para atingir também usuários de Mac, que historicamente tendem a se sentir mais protegidos contra malware. A premissa de que o macOS é mais seguro, embora verdadeira em muitos contextos, não protege contra ataques que dependem da ação voluntária do próprio usuário.
O perfil das vítimas é variado: usuários domésticos, profissionais de tecnologia, funcionários corporativos. Qualquer pessoa que seja instruída a seguir alguns passos simples em uma interface que parece confiável está vulnerável, independentemente do nível técnico.
Como se proteger
A defesa contra o ClickFix começa pela consciência do mecanismo. Saber que nenhum serviço legítimo, seja um site de streaming, uma ferramenta de software ou uma rede social, vai pedir que você abra o terminal do computador e cole um código é o primeiro passo para não cair no golpe.
Para usuários de Windows, administradores de domínio podem desativar o acesso ao terminal para usuários comuns, reduzindo drasticamente a superfície de ataque. Em ambientes corporativos, essa é uma medida que vale ser implementada imediatamente, especialmente em máquinas de funcionários sem perfil técnico.
Para usuários de Mac, uma ferramenta chamada BlockBlock monitora o comportamento do sistema em tempo real e alerta quando um programa tenta se instalar de forma persistente. É uma camada extra de proteção que funciona mesmo quando o malware é iniciado pelo próprio usuário via terminal.
Para todos os usuários, as recomendações gerais incluem:
Desconfie de instruções que pedem para abrir o terminal. Esse tipo de solicitação vinda de um site qualquer é sempre um sinal de alerta.
Verifique o domínio da página. Páginas falsas costumam usar domínios que imitam os originais com pequenas variações, como hbomax-login.net em vez de hbomax.com.
Não confie em anúncios, mesmo em plataformas conhecidas. O caso do Reddit mostrou que contas verificadas podem ser comprometidas e usadas para veicular conteúdo malicioso.
Use um gerenciador de senhas. Ele não previne o ataque, mas limita o dano ao impedir que senhas fiquem armazenadas diretamente no navegador, que é o alvo preferido dos info-stealers instalados via ClickFix.
O crescimento da ameaça em 2026
O ClickFix passou de uma técnica nicho para uma das ameaças mais documentadas de cibersegurança no primeiro semestre de 2026. O crescimento está associado a dois fatores principais: a facilidade de criar páginas falsas convincentes com ferramentas de IA generativa e o aumento do número de usuários familiarizados com o terminal em função do boom de ferramentas de desenvolvimento como o Cursor, o Claude Code e similares.
Ironicamente, à medida que mais pessoas aprendem a usar o terminal para instalar ferramentas de IA e automação, mais natural parece a instrução de copiar e colar algo no terminal. Os atacantes estão cientes dessa mudança de comportamento e a estão explorando ativamente.
O episódio do Reddit evidencia também uma fragilidade importante das plataformas de anúncios digitais: mesmo quando uma conta é verificada e tem histórico legítimo, ela pode ser comprometida e usada para distribuir conteúdo malicioso em larga escala antes que a plataforma perceba e aja. Para o usuário comum, isso significa que o endereço de origem de um anúncio não é garantia suficiente de segurança.
A investigação completa sobre o ataque, incluindo detalhes da campanha no Reddit e as orientações de defesa, foi publicada pelo TechCrunch.