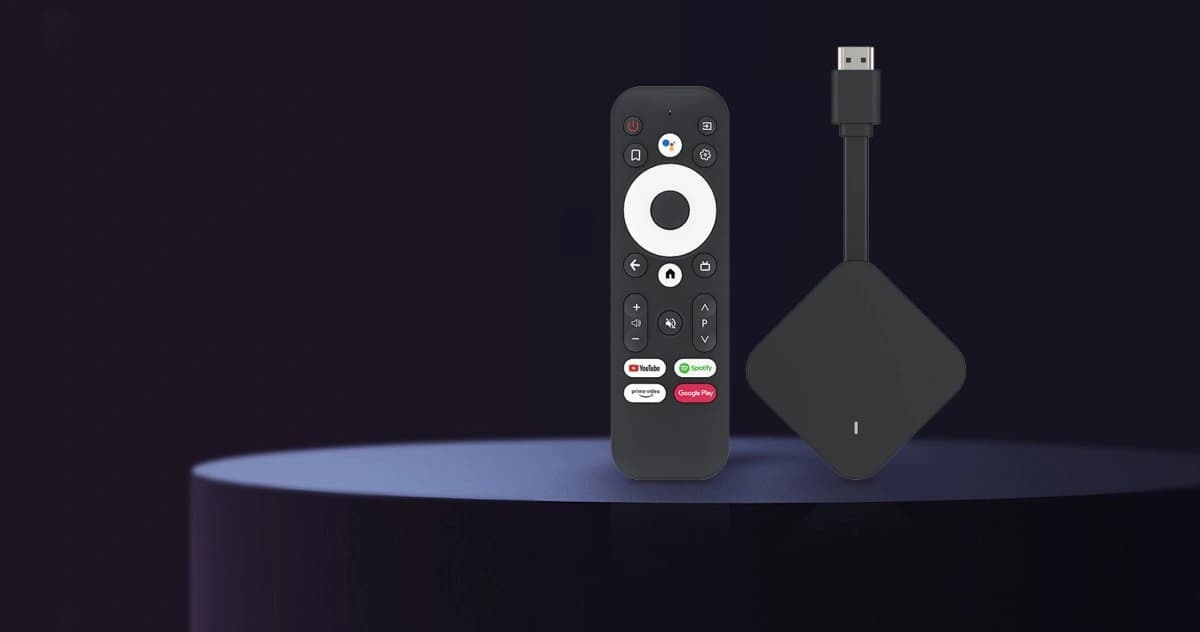

Um caso revelado pelo Google mostra que a segurança de um aparelho conectado começa muito antes de o usuário instalar um aplicativo. Segundo reportagem publicada pelo The Verge em 2 de novembro de 2026, um fabricante parceiro da plataforma Android teria construído uma porta dos fundos em cerca de 1,3 milhão de aparelhos, transformando dispositivos em uma rede controlada por criminosos. A escala do episódio importa porque o problema não nasceu em um download suspeito feito pelo consumidor. Ele teria sido incorporado ao software ou ao processo de fabricação.
O fabricante citado é a chinesa Videostrong Technology, que fornecia aparelhos Android TV e outros dispositivos baseados no sistema. O Google afirma que a empresa foi banida de fabricar ou vender dispositivos Android certificados e de fornecer software para esse ecossistema. A companhia também diz ter cortado relações com o parceiro e desativado a infraestrutura usada para controlar a rede.
O que é um botnet e por que uma TV entra nessa história
Botnet é o nome dado a uma coleção de dispositivos comprometidos que recebe comandos de uma estrutura central. Cada equipamento da rede pode executar tarefas sem que o proprietário perceba. Em vez de depender de um único servidor poderoso, o operador distribui as ações por milhares ou milhões de máquinas conectadas à internet. Esse modelo ajuda a esconder a origem de ataques e permite usar a capacidade de aparelhos comuns.
O caso descrito pelo Google envolve atividades como fraude publicitária, extração de dados e encaminhamento de tráfego não autorizado. Um aparelho de televisão ou uma caixa de streaming comprometida pode abrir páginas em segundo plano, gerar impressões falsas, consumir banda ou funcionar como parte de uma rede de proxies residenciais. Proxy é um intermediário que faz uma conexão parecer partir de outro endereço. Para um criminoso, milhares de endereços domésticos podem dificultar bloqueios e investigações.
A reportagem também menciona módulos de malware instalados depois da ativação. Isso indica que o dispositivo não precisa carregar toda a carga maliciosa desde o primeiro momento. Ele pode começar com uma porta de entrada, consultar um servidor de comando e controle e baixar funções adicionais. A arquitetura torna a ameaça mais flexível e dificulta a análise, porque o comportamento pode mudar conforme o tempo, a região ou o tipo de aparelho.
O risco começa na cadeia de suprimentos
Quando se fala em segurança digital, a recomendação costuma ser atualizar o sistema, instalar aplicativos apenas de lojas confiáveis e evitar arquivos desconhecidos. Essas práticas continuam importantes, mas não resolvem um problema de cadeia de suprimentos. Se a imagem do sistema operacional já chega comprometida, o consumidor pode seguir todas as orientações e ainda assim receber um produto inseguro.
Dispositivos de baixo custo são especialmente sensíveis a esse risco. Fabricantes podem usar componentes de vários fornecedores, modificar versões do Android, contratar equipes externas para adaptar firmware e distribuir atualizações por servidores diferentes. Cada etapa cria uma oportunidade para inserir código não documentado. Também é comum que o comprador não saiba quem produziu a placa, quem assinou a atualização ou por quanto tempo o equipamento receberá correções.
O episódio é relevante no Brasil porque aparelhos Android TV são vendidos por diferentes marcas, importadores e marketplaces. A aparência externa não revela a origem do software. Um modelo barato pode ter o mesmo formato de uma caixa conhecida, mas usar uma cadeia de atualização totalmente diferente. Antes de comprar, vale verificar se há fabricante identificável, política de atualizações, suporte oficial e certificação do Google. A certificação não elimina todos os riscos, mas indica que o produto passou por requisitos mínimos do ecossistema.
Como reduzir a exposição em casa
O primeiro passo é tratar a televisão conectada como um computador pequeno, e não como um eletrodoméstico passivo. Ela tem sistema operacional, memória, conexão de rede e aplicativos. O usuário deve trocar senhas padrão, atualizar o firmware e remover serviços que não utiliza. Se o aparelho não recebe mais atualizações, a opção mais segura pode ser substituí-lo ou limitar seu acesso à rede.
Também é possível separar dispositivos de entretenimento em uma rede de convidados ou em uma VLAN, quando o roteador oferece esse recurso. A medida reduz o alcance de um comprometimento. Um aparelho infectado ainda pode consumir banda e participar de ataques, mas terá mais dificuldade para acessar computadores, câmeras, impressoras e servidores domésticos. O roteador deve manter uma senha forte e o acesso administrativo desabilitado pela internet.
Outro cuidado é observar sinais indiretos. Lentidão sem explicação, consumo de dados acima do normal, anúncios que aparecem fora dos aplicativos e reinicializações frequentes merecem investigação. Esses sinais não provam infecção, mas justificam revisar as configurações, atualizar o dispositivo e, se necessário, restaurá-lo. Depois da restauração, não basta repetir a configuração sem conferir a origem do firmware.
O que fabricantes e plataformas precisam mudar
A resposta não pode ficar apenas com o usuário. Plataformas como o Android precisam auditar fabricantes, monitorar alterações de firmware e bloquear parceiros que violam os requisitos. Fabricantes devem assinar atualizações, manter registros verificáveis e informar quais empresas participam da cadeia. Operadoras e varejistas também podem ajudar retirando modelos sem suporte claro de seus catálogos.
Para desenvolvedores e equipes de tecnologia, o caso reforça a importância de inventariar dispositivos conectados. Uma empresa que usa telas, terminais de atendimento ou equipamentos de videoconferência precisa saber quais versões estão instaladas, quais portas ficam abertas e quem é responsável pelas correções. Segurança de endpoint não se limita a notebooks e celulares. Uma tela de sinalização ou um aparelho de sala de reunião pode ser o ponto de entrada para uma rede maior.
Uma lição além da televisão
O botnet atribuído a aparelhos Android TV revela uma mudança importante na segurança digital. O atacante não precisa invadir o dispositivo mais valioso da casa. Basta encontrar uma classe de equipamentos numerosa, conectada e pouco monitorada. Televisores, roteadores, câmeras, impressoras e dispositivos de automação podem cumprir esse papel.
Para o consumidor brasileiro, a decisão de compra deve incluir o ciclo de segurança, e não apenas resolução, aplicativos ou preço. Para empresas, a lição é tratar cada equipamento conectado como parte da superfície de ataque. E para fabricantes, o episódio mostra que uma parceria de hardware também é uma relação de confiança técnica. Quando essa confiança falha, milhões de pessoas podem carregar o custo sem sequer saber que participaram de uma rede criminosa.
Fonte: The Verge, publicado em 2 de novembro de 2026.